Paket tersebut muncul setelah sejumlah perusahaan melaporkan akses tanpa izin ke sistem mereka dalam beberapa pekan terakhir.
Dikutip dari laporan Chanel News Asia, insiden itu juga memunculkan risiko kebocoran data pelanggan, meskipun sumber yang tersedia tidak merinci jumlah perusahaan terdampak maupun data yang benar-benar bocor.
Respons Jepang bukan hanya soal memperketat pertahanan komputer. Pemerintah juga ingin meningkatkan kemampuan penyelidikan, membantu korban serangan, dan membatasi kerusakan agar insiden tidak berkembang menjadi gangguan yang lebih luas.
Anggaran Awal 10 Miliar Yen, AI Ikut Dilibatkan
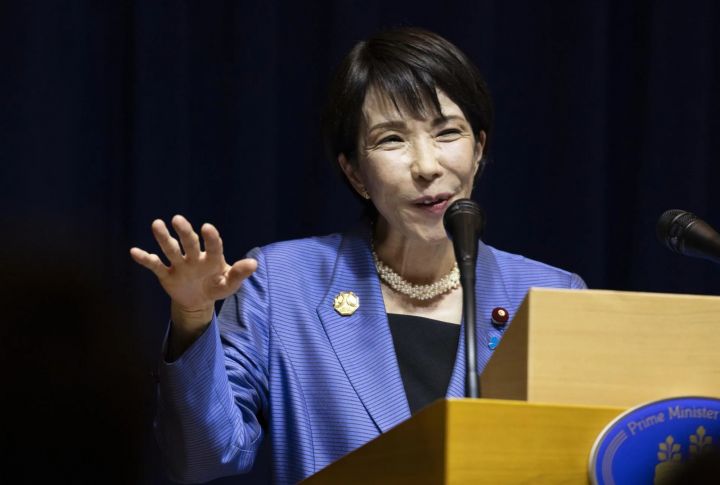
Takaichi menyebut situasi keamanan siber saat ini semakin serius sehingga membutuhkan koordinasi lintas kementerian.“Melihat situasi saat ini, ketika serangan siber semakin serius, seluruh menteri yang hadir telah bekerja sama menyusun paket langkah penanggulangan darurat,” ujar Takaichi kepada para menterinya.
Pendanaan tahap pertama akan menggunakan 10 miliar Yen atau USD63 juta yang telah tersedia dalam anggaran pemerintah. Namun, biaya keseluruhan program diperkirakan lebih besar. Takaichi pun meminta menteri keuangan mencari ruang pendanaan tambahan untuk menjalankan seluruh rencana tersebut.
Salah satu bagian paket ini adalah langkah pengamanan yang turut memanfaatkan kecerdasan buatan atau AI. Teknologi itu menjadi perhatian karena kemampuannya menemukan cara baru untuk menembus sistem komputer, termasuk celah yang sebelumnya belum diketahui.
Situasinya menghadirkan tantangan ganda: organisasi perlu memperkuat perlindungan digital, sementara teknologi yang dapat membantu pertahanan juga berpotensi dimanfaatkan untuk melakukan serangan.
Meski begitu, belum dijelaskan teknologi AI apa yang akan digunakan pemerintah Jepang, bagaimana penerapannya, atau seberapa besar anggaran yang dialokasikan khusus untuk sistem tersebut.
Tim Penyelamat Siber untuk Perusahaan Terdampak
Langkah lain yang dilaporkan sedang disiapkan adalah pembentukan cyber rescue team, atau tim penyelamat siber yang melibatkan pakar pemerintah dan sektor swasta.Menurut laporan Yomiuri Shimbun, Jiji Press, dan media Jepang lainnya, pemerintah berencana membentuk sekretariat pada tahun fiskal berjalan. Unit ini akan mengkoordinasikan pengerahan tim ketika korban membutuhkan bantuan yang sangat mendesak.
Gagasan tersebut memiliki arti praktis bagi perusahaan. Ketika sistem berhasil disusupi, penanganan tidak cukup hanya menutup akses peretas. Korban juga perlu mengetahui apa yang terdampak, membatasi penyebaran gangguan, dan menentukan langkah pemulihan.
Keterlibatan pakar lintas sektor berpotensi membantu perusahaan yang tidak memiliki sumber daya keamanan siber memadai. Namun, sumber yang tersedia belum menyebutkan kapan tim mulai beroperasi, siapa saja anggotanya, atau mekanisme perusahaan meminta bantuan.
Mengapa Jepang Mengambil Langkah Darurat?
Pengumuman ini muncul di tengah meningkatnya perhatian dunia terhadap peretasan dan kebocoran data, termasuk risiko baru yang berkaitan dengan perkembangan AI.Bagi Jepang, gelombang akses ilegal terhadap sistem bisnis menjadi alasan untuk memperlakukan serangan siber sebagai persoalan yang membutuhkan respons pemerintah terkoordinasi, bukan semata urusan internal perusahaan.
Kebijakan ini sekaligus memperlihatkan pentingnya kesiapan menghadapi insiden, bukan hanya upaya mencegahnya. Perlindungan yang kuat tidak selalu berarti serangan mustahil terjadi.
Ketika akses ilegal sudah terdeteksi, kecepatan investigasi dan koordinasi bantuan dapat menentukan sejauh mana perusahaan mampu mengendalikan dampaknya terhadap layanan maupun informasi pelanggan.
Meski paket telah diumumkan, efektivitasnya masih akan ditentukan oleh pelaksanaan di lapangan: seberapa cepat bantuan sampai kepada korban, seberapa kuat investigasi dilakukan, dan apakah kerusakan dapat dibatasi sebelum meluas.