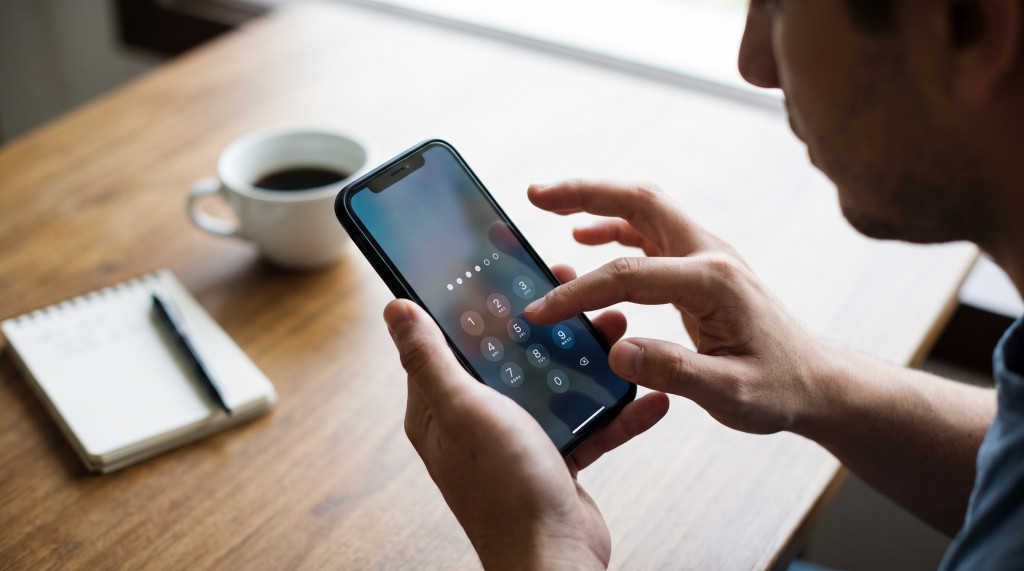
Padahal, kebiasaan tersebut sangat berisiko, terutama jika kombinasi kata sandi yang digunakan masuk dalam kategori sangat sederhana dan mudah ditebak.
Berdasarkan laporan tahunan edisi ketujuh yang dirilis NordPass dan dikutip Huntress, terdapat 200 kata sandi yang paling banyak digunakan di seluruh dunia. Laporan tersebut juga menyebutkan bahwa 46 persen pengguna lebih mengutamakan kata sandi yang mudah diingat daripada kombinasi yang aman.
Laporan NordPass turut mengelompokkan tren penggunaan kata sandi berdasarkan generasi. Kelompok Generasi Z tercatat memasukkan istilah tren seperti "skibidi" dan kata "password" dalam daftar 10 besar kata sandi paling populer. Sementara itu, kelompok baby boomer lebih cenderung menggunakan nama perempuan, seperti "maria" dan "monica".
Berikut beberapa daftar 20 kata sandi paling umum di dunia yang tercatat dapat dibobol oleh peretas dalam waktu kurang dari satu detik:
123456
admin
12345678
123456789
12345
1234567
123123
111111
12345678910
P@ssw0rd
Password
Aa@123456
admintelecom
Admin@123
112233
Bahaya Kebocoran Data dan Penggunaan AI oleh Peretas
Temuan data Huntress memperlihatkan bahwa perlindungan kata sandi masih menjadi perhatian utama para profesional teknologi informasi (TI). Risiko peretasan saat ini kian meningkat seiring dengan tingginya pemanfaatan kecerdasan buatan (AI) oleh pelaku kejahatan siber untuk melancarkan serangan peretasan kredensial secara otomatis.Perlindungan kredensial menjadi krusial untuk mencegah akses tidak sah ke berbagai akun pribadi. Apabila satu akun mengalami peretasan, seluruh akun lain yang memanfaatkan kata sandi identik berpotensi ikut diretas (credential stuffing). Bahaya ini makin besar jika satu kata sandi digunakan bersamaan untuk layanan perbankan hingga media sosial.
Langkah Strategis Membuat Kata Sandi yang Kuat dan Aman
Untuk meningkatkan keamanan akun digital dari ancaman peretasan, para ahli keamanan siber menyarankan langkah-langkah pencegahan berikut:1. Hindari Kata Sandi Pasaran
Jangan memakai kombinasi yang sudah umum diketahui seperti "123456" atau "admin". Pelaku kejahatan siber memiliki basis data khusus (dictionary attack) yang memuat daftar kombinasi kata sandi umum tersebut.
2. Gunakan Kata Sandi Unik per Akun
Hindari penggunaan satu kata sandi untuk banyak layanan guna mencegah efek peretasan berantai.
3. Kombinasikan Karakter Kompleks
Susun kata sandi yang menggabungkan huruf kapital, huruf kecil, angka, dan karakter khusus agar sulit ditebak oleh sistem peretas.
4. Aktifkan Autentikasi Multifaktor (MFA)
Manfaatkan fitur multi-factor authentication (MFA) atau verifikasi dua langkah pada setiap layanan digital yang menyediakan fitur keamanan ini.
5. Rutin Periksa Kebocoran Data
Gunakan layanan pemeriksa kebocoran data untuk mengetahui apakah kredensial Anda pernah bocor. Jika terindikasi bocor, segera ganti dengan kombinasi baru dan pastikan tidak dipakai di tempat lain.
6. Gunakan Frasa Sandi (Passphrase)
Pertimbangkan penggunaan frasa sandi yang terdiri dari rangkaian empat kata acak atau lebih yang tidak saling berkaitan sehingga lebih sukar dilumpuhkan oleh alat peretas.
(Nur Aldiansyah Amirulloh)