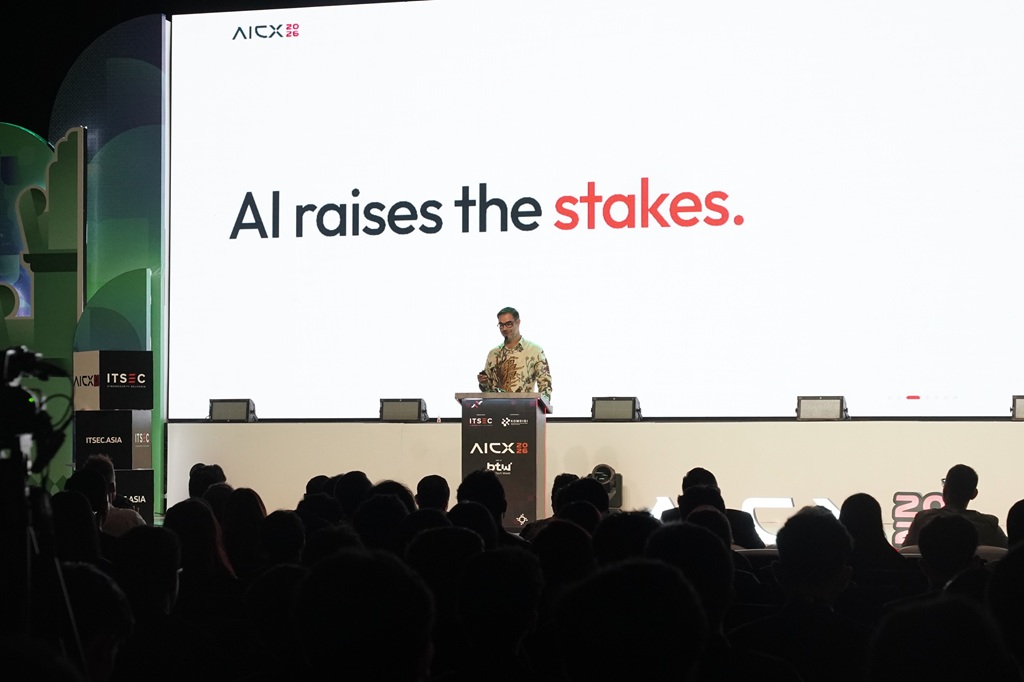
Temuan tersebut disampaikan PT ITSEC Asia Tbk dalam whitepaper AI-Powered Cyberattacks in the Global Threat Landscape, yang dirilis pada 9 November 2026. Persoalan utamanya bukan sekadar AI membuat serangan lebih canggih, melainkan menurunkan biaya dan waktu yang dibutuhkan untuk melancarkannya.
Dalam salah satu kasus yang dikutip ITSEC Asia dari laporan Reuters pada Oktober 2026, seorang peretas menggunakan agen AI dengan anggaran beberapa ribu dolar AS untuk membobol puluhan situs. Penelitian lain dalam whitepaper itu memperkirakan operasi serangan otomatis terhadap satu perusahaan ritel online dapat menelan biaya sekitar US$25.
“AI mengubah perhitungan ekonomi dalam kejahatan siber. Aktivitas yang sebelumnya membutuhkan keahlian teknis tinggi, waktu dan sumber daya besar kini dapat dilakukan dengan biaya jauh lebih rendah,” ujar Patrick Dannacher, President Director ITSEC Asia.
Serangan Tidak Lagi Berhenti pada Pencurian Data
Dalam laporannya, ITSEC Asia mengulas JadePuffer, kampanye yang dikaitkan dengan aktivitas Storm-3168 yang dilaporkan Microsoft. Agen AI dalam kampanye tersebut disebut mampu menyesuaikan tindakan selama penyusupan, termasuk menyasar basis data, sistem cloud, dan aset AI perusahaan.Dampaknya tidak selalu berupa kebocoran informasi. Aktivitas destruktif yang dilaporkan juga mencakup penghapusan basis data serta serangan terhadap model AI dan data pelatihannya.
Contoh lain adalah Scarlet Loop. Infrastruktur operasi tersebut dilaporkan telah memindai 84.660 URL di 107 negara dan 47 sektor industri, lalu mengidentifikasi 6.171 domain bernilai tinggi. Targetnya mencakup akun dompet digital, program loyalitas, dan fasilitas penghargaan karyawan.
Whitepaper itu turut membahas ARTEX, kerangka kerja yang mengoordinasikan beberapa agen AI untuk memetakan target dan mengeksploitasi kerentanan, serta CAIRN yang dikaitkan dengan serangan terhadap lebih dari 1.200 situs dan pencurian lebih dari 600.000 data kartu pembayaran aktif.
ITSEC Asia juga menyoroti insiden di Jepang pada September–Oktober 2026 yang berpotensi berdampak pada sekitar 36,55 juta akun dan data pelanggan. Namun, laporan tersebut tidak menyimpulkan bahwa AI digunakan dalam semua insiden di Jepang itu.
Mengapa Keamanan Cloud Menjadi Prioritas?
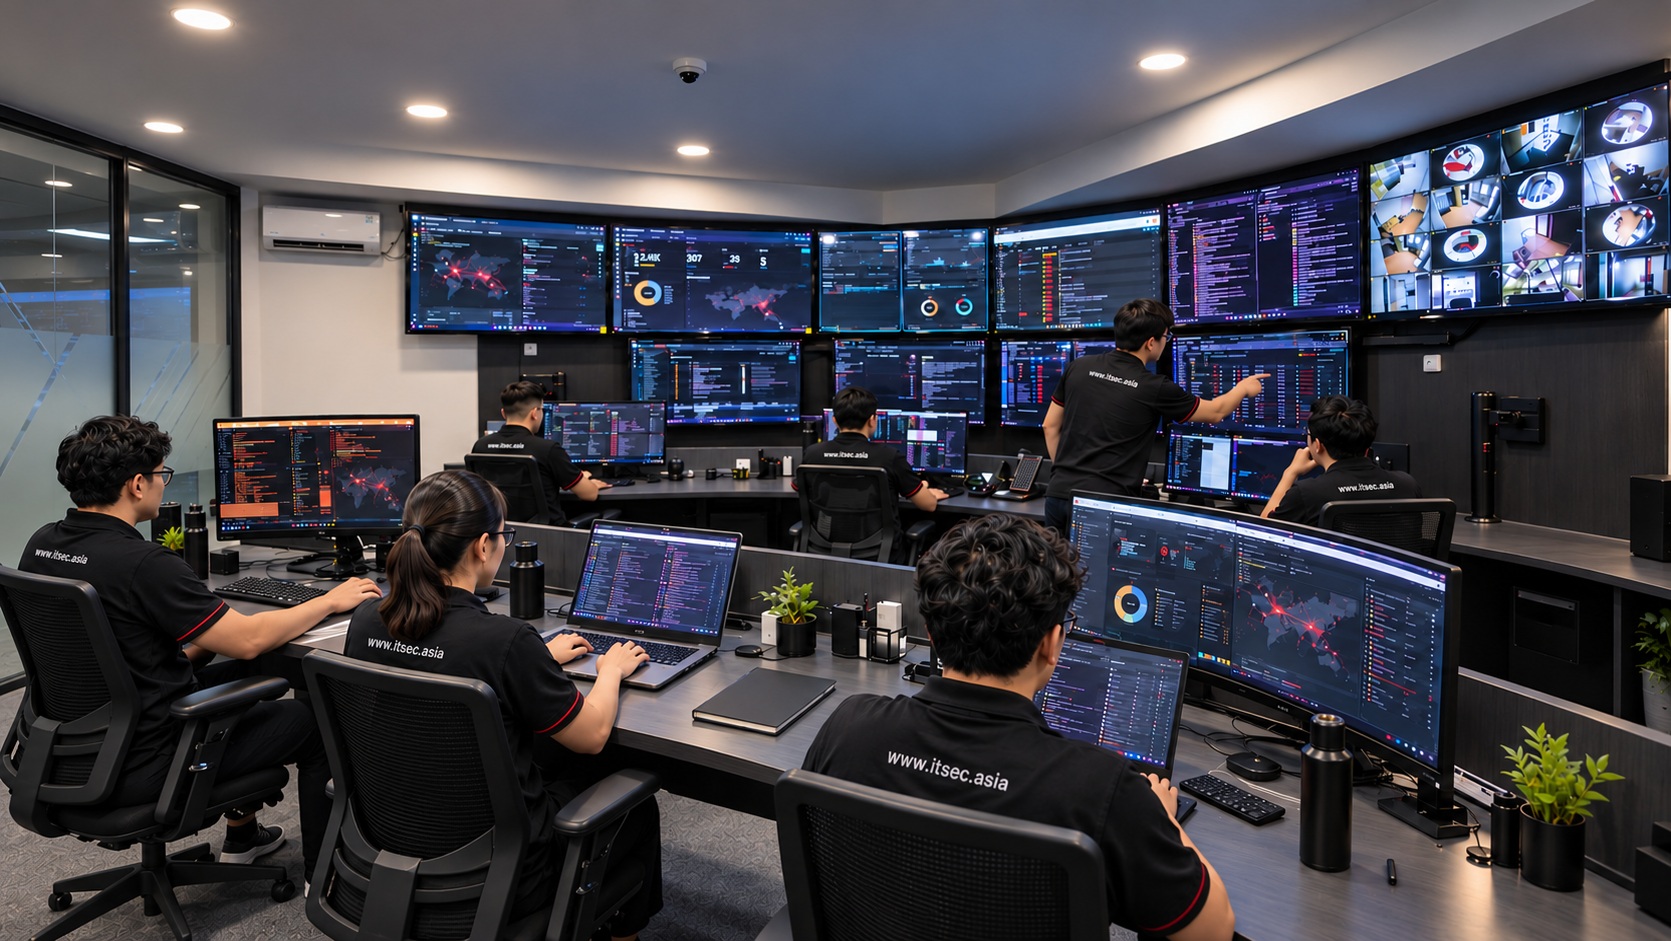
Karyawan ITSEC memantau pergerakan ancaman siber di SOC (Security Operations Center).
Bagi perusahaan, ancaman tidak hanya datang melalui malware. Kredensial yang dicuri atau hak akses terlalu luas dapat dimanfaatkan untuk memasuki layanan cloud dan berpindah antarsistem tanpa menggunakan malware konvensional.
Di sisi lain, penggunaan AI untuk operasional bisnis menciptakan aset baru yang perlu dijaga, termasuk model, data pelatihan, dan pipeline machine learning. Kerusakan pada komponen tersebut berpotensi mengganggu sistem yang bergantung padanya.
ITSEC Asia merekomendasikan deteksi berbasis perilaku menggunakan XDR dan UEBA, penerapan Zero Trust untuk membatasi akses, otomatisasi respons insiden melalui SOAR, serta MLSecOps untuk mengamankan sistem machine learning.
Dalam enam hingga 12 bulan ke depan, perusahaan diperkirakan perlu lebih mewaspadai ransomware berbasis agen AI, penyalahgunaan identitas cloud, dan penipuan berbantuan AI.
Investasi AI karena itu tidak cukup diukur dari produktivitas. Perusahaan juga perlu memastikan identitas pengguna, hak akses, dan data yang dipakai sistem otomatis terlindungi agar kecepatan teknologi tidak justru menjadi keuntungan bagi penyerang.