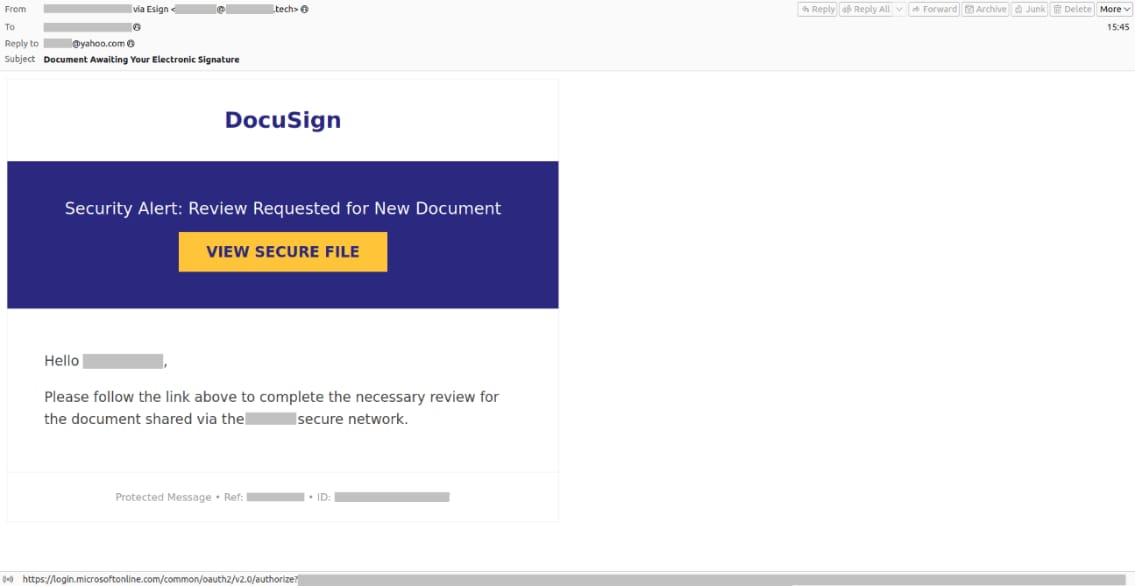
Sumber: Kaspersky
Dalam laporan yang dirilis pada 9 Oktober 2026, para ahli Kaspersky mengungkap bahwa penjahat siber menggunakan berbagai cara untuk membuat email phishing terlihat meyakinkan. Pesan yang dikirim biasanya menyamar sebagai komunikasi resmi Microsoft dan meminta korban memperbarui kredensial akun atau menandatangani dokumen elektronik.
Metode tersebut memanfaatkan kepercayaan pengguna terhadap layanan resmi Microsoft. Akibatnya, korban berpotensi mengeklik tautan tanpa menyadari bahwa mereka sedang diarahkan menuju situs berbahaya.
Modus Penipuan Memanfaatkan Sistem Microsoft Entra
Untuk menjalankan serangan, pelaku terlebih dahulu membuat akun Microsoft dan mengakses pusat administrasi Microsoft Entra. Mereka kemudian mendaftarkan aplikasi baru dan memasukkan alamat situs berbahaya ke kolom URI (Uniform Resource Identifier) pengalihan.
URI pengalihan merupakan alamat tujuan yang digunakan server autentikasi Microsoft Entra untuk mengarahkan pengguna setelah proses otorisasi berhasil. Dengan memasukkan alamat situs berbahaya ke pengaturan tersebut, penyerang dapat membuat tautan pengalihan Microsoft yang membawa korban ke halaman penipuan.
Tautan yang disebarkan melalui email memuat ID aplikasi terdaftar dan URI pengalihan yang telah ditentukan pelaku. Ketika korban mengeklik tautan tersebut, mereka akan diarahkan ke situs yang dirancang untuk mencuri informasi pribadi atau mengunduh perangkat lunak berbahaya.
Karena tautan awal menggunakan layanan Microsoft yang sah, serangan ini lebih sulit dikenali dibandingkan phishing yang langsung menggunakan alamat situs mencurigakan.
Notifikasi Resmi Microsoft Ikut Disalahgunakan
Selain memanfaatkan tautan pengalihan, penyerang juga menemukan cara untuk menyisipkan pesan berbahaya ke dalam notifikasi resmi Microsoft Entra. Menurut Kaspersky, metode ini kemungkinan melibatkan pembelian lisensi berbiaya rendah atau penggunaan masa uji coba layanan.
Pelaku memasukkan pesan palsu pada kolom nama di halaman Overview, kemudian membuat akun pengguna fiktif melalui bagian Users. Akun tersebut dilengkapi alamat email, nama tampilan, dan kata sandi rekaan.
Setelah itu, penyerang masuk ke portal Microsoft My Account menggunakan kredensial akun fiktif tersebut. Mereka kemudian memasukkan alamat email asli korban sebagai alamat cadangan yang digunakan untuk menerima pesan pengaturan ulang kata sandi.
Proses tersebut membuat korban menerima kode verifikasi yang tidak diminta. Pada saat yang sama, pesan penipuan yang dimasukkan pelaku dapat muncul pada baris subjek dan tanda tangan email, sehingga terlihat seperti bagian dari komunikasi resmi Microsoft.
Kaspersky Ingatkan Pengguna Waspadai Phishing
Andrey Kovtun, Email Threats Protection Group Manager di Kaspersky, menjelaskan bahwa penjahat siber semakin sering memanfaatkan layanan resmi untuk menyebarkan tautan dan pesan penipuan. Strategi tersebut memberikan kredibilitas tambahan pada serangan sehingga lebih sulit dikenali oleh pengguna.
“Ini bukan kali pertama kami mendapati bahwa tautan dan pesan penipuan tidak dikirim dengan mengatasnamakan perusahaan yang sebenarnya secara langsung, melainkan melalui layanan resmi. Hal ini memberikan tingkat kredibilitas yang berbahaya, sehingga penipuan tersebut lebih sulit dikenali. Indikator phishing konvensional sering kali tidak berlaku dalam kasus ini, sehingga sulit untuk mendeteksinya secara mandiri. Kami sangat menyarankan pengguna untuk menerapkan solusi keamanan dengan komponen anti-phishing yang tangguh, guna memastikan perlindungan otomatis bahkan terhadap serangan phishing yang paling canggih sekalipun,” ujar Andrey Kovtun, Email Threats Protection Group Manager di Kaspersky.
Untuk membantu organisasi menghadapi ancaman semacam ini, Kaspersky merekomendasikan penggunaan solusi keamanan email, salah satunya Kaspersky Security for Mail Server. Produk tersebut menggunakan algoritma pembelajaran mesin dan mekanisme perlindungan berlapis untuk membantu mendeteksi berbagai ancaman siber yang menyebar melalui email.
Sementara itu, pengguna individu dapat memanfaatkan Kaspersky Premium yang dilengkapi fitur anti-phishing untuk membantu menghindari pesan dan situs penipuan. Kaspersky juga mengembangkan perlindungan terhadap penipuan berbasis kecerdasan buatan (AI) melalui teknologi yang menggabungkan algoritma anti-phishing berbasis pembelajaran mesin, pemantauan perilaku secara real-time, serta fitur pemeriksaan kebocoran data dan pencurian identitas.
Pengguna tetap perlu berhati-hati saat menerima email yang meminta pembaruan kredensial atau penandatanganan dokumen. Hindari mengeklik tautan secara sembarangan dan jangan membagikan kode verifikasi yang tidak diminta. Jika perlu memeriksa keamanan akun, akses situs atau aplikasi resmi Microsoft secara langsung.
(Zalsabila Natasya)
(Zalsabila Natasya)