Berdasarkan laporan rangkuman investigasi dan penindakan Microsoft bersama kepolisian Jepang serta lembaga keamanan internasional pada bulan Oktober 2026, Storm-2990 beroperasi dengan menyediakan infrastruktur dan perangkat phishing siap pakai.
Layanan tersebut memungkinkan pelaku kejahatan siber melancarkan penipuan dengan menyamar sebagai layanan resmi untuk mengelabui korban. Serangan sindikat ini menyasar pengguna layanan Microsoft dan Google Cloud, terutama di sektor kesehatan, keuangan, serta instansi pemerintah.
Wilayah yang menjadi target utama meliputi Jepang, Amerika Serikat, Australia, dan India. Skala serangan tersebut menunjukkan bagaimana perangkat phishing yang dipasarkan secara massal dapat mendukung operasi penipuan lintas negara.
Dengan menyediakan perangkat siap pakai, Storm-2990 memungkinkan pelaku menggunakan berbagai skenario rekayasa sosial untuk memperoleh informasi sensitif dan melakukan penipuan finansial. Berikut adalah poin penting mengenai aktivitas sindikat Storm-2990.
Modus Operandi: Menjual Kit Phishing melalui Pasar Gelap
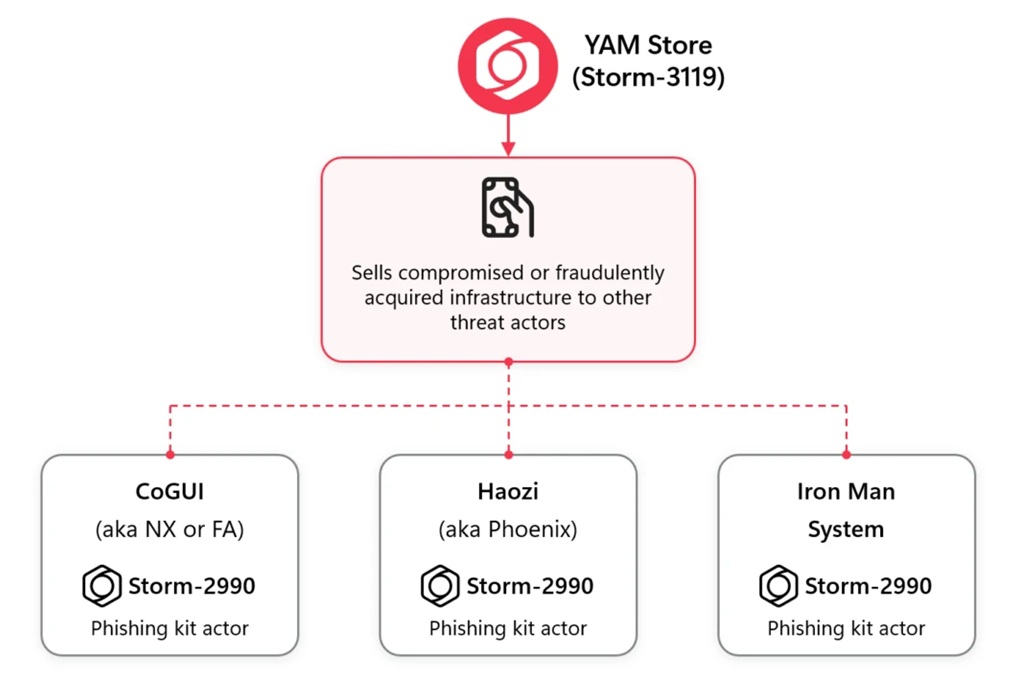
Storm-2990 mengembangkan dan menjual infrastruktur serta kit phishing siap pakai yang dirancang untuk melancarkan serangan dalam skala besar. Sejumlah perangkat yang dikaitkan dengan sindikat ini meliputi CoGUI, Haozi, dan Iron Man System.Perangkat tersebut dipasarkan melalui YAM Store, pasar gelap yang dilacak dengan identitas Storm-3119. Model operasi tersebut memungkinkan pelaku memanfaatkan infrastruktur phishing tanpa harus membangun seluruh sistem serangan dari awal.
Dengan tersedianya perangkat siap pakai, pelaku dapat menyamar sebagai berbagai layanan dan menyebarkan pesan penipuan kepada banyak target. Pendekatan ini memperluas potensi penyalahgunaan phishing untuk pencurian informasi dan penipuan finansial.
Tujuan Utama: Mencuri Kredensial dan Data Kartu Kredit
Kit phishing yang dikembangkan Storm-2990 dirancang untuk mengelabui korban melalui pesan yang menyamar sebagai pemberitahuan denda lalu lintas, masalah pengiriman paket, atau permintaan verifikasi perbankan.Skenario tersebut memanfaatkan situasi yang berpotensi mendorong korban untuk segera membuka tautan dan memasukkan informasi pribadi. Melalui halaman atau proses verifikasi palsu, pelaku berupaya mencuri kredensial login berupa username dan kata sandi, serta data kartu kredit.
Informasi yang diperoleh dapat digunakan untuk mendukung penipuan finansial dalam skala besar. Modus ini memperlihatkan pentingnya memeriksa keaslian pesan sebelum mengikuti instruksi atau memberikan data sensitif.
Pesan yang mengatasnamakan layanan resmi tetap perlu diverifikasi melalui kanal komunikasi resmi, terutama apabila meminta informasi login atau data pembayaran.
Teknologi Canggih untuk Menghindari Deteksi
Storm-2990 menggunakan sejumlah teknik untuk menghindari deteksi sistem keamanan dan meningkatkan efektivitas serangan. Teknik tersebut mencakup geofencing, penggunaan gerbang CAPTCHA palsu, serta integrasi bot Telegram untuk berinteraksi langsung dengan korban secara real-time.Geofencing memungkinkan akses atau tampilan tertentu dibatasi berdasarkan lokasi geografis. Dalam konteks serangan siber, teknik ini dapat digunakan untuk mengatur infrastruktur phishing merespons pengunjung dari wilayah berbeda.
Sementara itu, gerbang CAPTCHA palsu dapat menjadi bagian dari mekanisme yang menyamarkan proses penipuan atau mengarahkan korban ke tahap berikutnya. Integrasi bot Telegram juga memungkinkan pelaku berinteraksi dengan korban secara langsung ketika serangan berlangsung.
Kombinasi teknik tersebut menunjukkan bahwa operasi phishing yang dijalankan sindikat ini tidak hanya mengandalkan pengiriman pesan massal, tetapi juga menggunakan mekanisme tambahan untuk mendukung interaksi dan menghindari pengamanan.
Target Utama: Pengguna Cloud di Berbagai Sektor
Serangan Storm-2990 secara masif menargetkan pengguna layanan Microsoft dan Google Cloud. Sektor kesehatan, keuangan, dan instansi pemerintah menjadi sasaran utama karena penggunaan layanan digital di lingkungan tersebut berkaitan dengan aktivitas organisasi dan pengelolaan informasi penting.Serangan terutama menyasar organisasi di Jepang, Amerika Serikat, Australia, dan India. Namun, skala pengiriman lebih dari 1 miliar email dan SMS penipuan kepada 75.000 organisasi di seluruh dunia menunjukkan bahwa operasi sindikat ini memiliki jangkauan internasional.
Ancaman terhadap organisasi tidak hanya berkaitan dengan pencurian akun individu. Kredensial yang berhasil dicuri juga berpotensi membuka akses ke layanan dan sumber daya organisasi, bergantung pada hak akses akun yang terdampak.
Karena itu, organisasi perlu mewaspadai pesan yang menyamar sebagai layanan resmi dan meningkatkan pemeriksaan terhadap permintaan verifikasi akun.
Storm-2990 dan Ancaman Phishing Berskala Global
Storm-2990 menggambarkan model kejahatan siber yang menggabungkan distribusi perangkat phishing, rekayasa sosial, dan teknik penghindaran deteksi. Dengan memasarkan kit siap pakai melalui pasar gelap, sindikat ini menyediakan sarana bagi operasi penipuan yang dapat menjangkau banyak organisasi dalam waktu singkat.Jumlah pesan penipuan yang dilaporkan serta keragaman sektor yang menjadi sasaran menegaskan pentingnya kewaspadaan terhadap email dan SMS mencurigakan. Pengguna perlu menghindari tautan yang tidak terverifikasi dan tidak memasukkan kredensial melalui halaman yang berasal dari pesan tidak dikenal.
Organisasi juga perlu memperkuat edukasi keamanan bagi karyawan dan menerapkan perlindungan akun yang sesuai. Kendati menyebutkan adanya investigasi dan penindakan pada bulan Oktober 2026, laporan tersebut tidak merinci hasil akhir operasi penegakan hukum maupun jumlah pelaku yang telah ditangkap.
Dengan demikian, informasi mengenai skala serangan dan metode operasi perlu dipahami sesuai cakupan keterangan yang tersedia dalam laporan.