Jakarta: Pesatnya penetrasi teknologi dan transformasi digital di kawasan Asia tidak hanya membuka peluang ekonomi baru, tetapi juga memicu eskalasi kejahatan siber (cybercrime) yang semakin kompleks.
Modus penipuan daring, peretasan data pribadi, hingga kejahatan terorganisir lintas negara kini beroperasi tanpa batas wilayah (borderless), memanfaatkan celah regulasi dan lemahnya literasi digital masyarakat. Kondisi ini menuntut kesiapan infrastruktur hukum yang tidak hanya adaptif, tetapi juga mampu menjangkau yurisdiksi lintas batas.
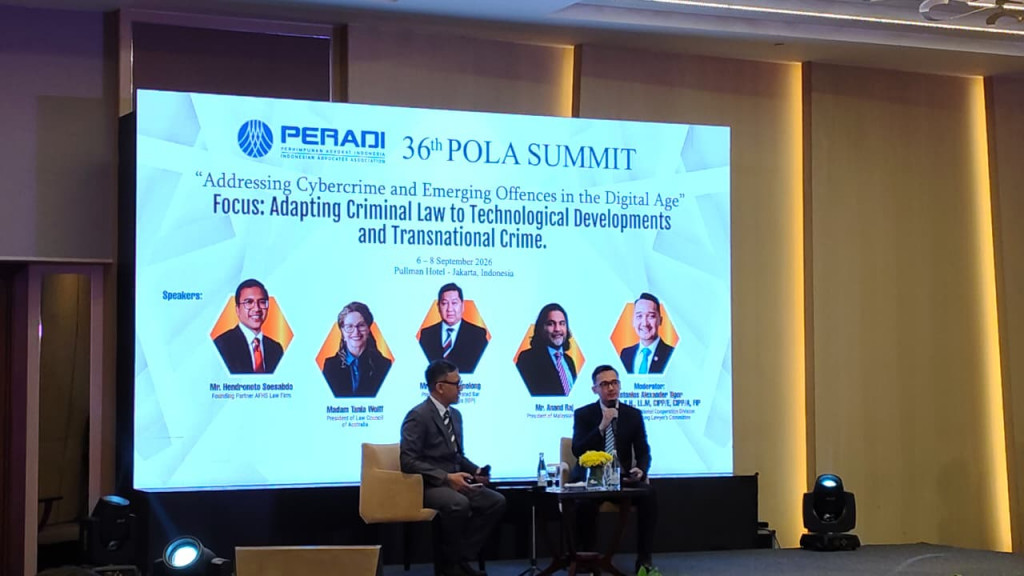
Isu krusial tersebut menjadi fokus utama dalam diskusi panel di forum Presidents of Law Associations in Asia (POLA) 36th Summit 2026 yang digelar hari ini Selasa, 8 September 2026 di Jakarta. Forum bertajuk “Addressing Cybercrime and Emerging Offences in the Digital Age” ini dipandu oleh Antonius Alexander Tigor Sibarani selaku Chief Young Lawyers Committee sebagai moderator, diskusi ini juga menghadirkan jajaran pakar hukum senior dari Indonesia, termasuk Hendronoto Soesabdo, Founding Partner AFHS Law Firm, serta praktisi hukum internasional.
Antonius membuka sesi dengan penjelasan bagaimana kejahatan siber sudah menjadi isu global. Banyak negara kini bergerak cepat untuk merespons masalah ini termasuk negara-negara di Asia.
“Anda semua tahu bahwa crime saat ini adalah isu terbaru tidak hanya di Indonesia, tetapi juga di seluruh dunia,” ucap Antonius membuka sesi pemaparan.
Evolusi Modus Siber: Menembus Yurisdiksi, Menuntut Aturan yang Adaptif
Dalam pemaparannya, para narasumber menyoroti bagaimana pola kriminalitas siber telah berevolusi dari sekadar peretasan teknis menjadi skema rekayasa sosial (social engineering) yang sangat terstruktur. Hendronoto Soesabdo menekankan bahwa tantangan terbesar adalah kecepatan regulasi dalam mengimbangi alur kejahatan yang terus berganti modus.
Hal lain yang tidak kalah penting adalah batasan yuridis. Padahal di era teknologi sekarang ini pelaku kejahatan siber sudah lintas negara. “Serangan siber bisa terjadi dengan skema penjahat mungkin berada di negara A, mangsa mungkin berada di negara B, servernya mungkin berada di negara C, dan aset finansial mungkin berada di negara D. Ini melibatkan negara,” jelasnya
“Teknologi tanpa batas membutuhkan peraturan tanpa perbatasan. Bukannya bergantung pada tempat di mana jaringan pelaku kejahatan berada”.
Sementara itu, pandangan dari President of the Law Council of Australia, Madam Tania Wolff menggarisbawahi tentang aturan yang memberi akses berkeadilan, proporsional, dan memastikan hak asasi manusia terlindungi.
“Aturan hukum terhadap kejahatan siber harus agile, transparan, dan bisa dipercaya,” tegasnya.
Tania menjelaskan bagaimana pemerintah Australia merespons kejahatan siber. Saat ini strategi penanganan kejahatan siber bertransformasi menjadi sebuah kerangka kerja komprehensif yang bersandar pada lima pilar utama: legislasi, regulasi, institusi yang akuntabel, edukasi publik, dan tinjauan independen.
Dalam praktiknya, hukum pidana yang dirancang harus bersifat "netral teknologi"—artinya hukum memprioritaskan tindakan kejahatan pelaku, bukan mempermasalahkan platform atau aplikasi apa yang digunakan. Meski begitu, hukum juga harus tetap dinamis dan tanggap terhadap bahaya baru.
Baca Juga :
Indonesia Masuk Top 10 Target Anomaly Traffic, Sektor Keuangan Jadi Sasaran Empuk
Hal ini dibuktikan dengan langkah tegas hukum Australia yang baru-baru ini mengkriminalisasi doxxing, mengingat kejahatan yang membongkar identitas pribadi ini kerap berujung pada penguntitan hingga pencurian identitas yang tidak bisa dijangkau oleh aturan hukum lama.
"Aturan hukum kami dirancang agar netral secara teknologi. Fokusnya ada pada apa yang dilakukan pelaku, bukan pada platform atau layanan yang digunakan. Ini memungkinkan penegak hukum mengatasi metode kejahatan baru menggunakan instrumen yang sudah ada dan menghindari celah hukum,” jelasnya.
Menjaga Batas: Regulasi Siber dan Hak Asasi Manusia
Di tengah urgensi pembentukan hukum siber yang tegas, President of the Malaysian Bar, Anand Raj, memberikan catatan kritis mengenai potensi benturan antara penegakan keamanan dan perlindungan Hak Asasi Manusia (HAM).
Anand menekankan bahwa setiap negara wajib menciptakan perlindungan hukum domestik yang konsisten dengan hukum HAM internasional, sebagaimana diamanatkan dalam Konvensi 2001 dan 2024. Kovenan tersebut memastikan bahwa regulasi siber tidak boleh membatasi hak asasi seperti kebebasan berpendapat, berkeyakinan, maupun hak berkumpul.
Mengutip pandangan dari Freedom Online Coalition, Anand mengingatkan bahaya dari pergeseran narasi keamanan. "Membenturkan privasi dan hak asasi manusia seolah-olah bertentangan dengan keamanan publik dan nasional tidak hanya menyesatkan, tetapi justru melemahkan keamanan dan kebebasan itu sendiri," tegasnya.
Sebagai langkah preventif yang esensial, Anand juga menekankan pentingnya edukasi dan literasi, mengingat 88 persen insiden siber ternyata bermula dari kelalaian manusia (human error). "Tidak ada yang bisa menggantikan pentingnya kesadaran, pelatihan, dan penerapan standar keamanan dari diri kita sendiri," tutupnya.
Jakarta: Pesatnya penetrasi teknologi dan transformasi digital di kawasan Asia tidak hanya membuka peluang ekonomi baru, tetapi juga memicu eskalasi
kejahatan siber (cybercrime) yang semakin kompleks.
Modus penipuan daring, peretasan data pribadi, hingga kejahatan terorganisir lintas negara kini beroperasi tanpa batas wilayah (borderless), memanfaatkan celah regulasi dan lemahnya literasi digital masyarakat. Kondisi ini menuntut kesiapan infrastruktur hukum yang tidak hanya adaptif, tetapi juga mampu menjangkau yurisdiksi lintas batas.
Isu krusial tersebut menjadi fokus utama dalam diskusi panel di forum Presidents of Law Associations in Asia (POLA) 36th Summit 2026 yang digelar hari ini Selasa, 8 September 2026 di Jakarta. Forum bertajuk “Addressing Cybercrime and Emerging Offences in the Digital Age” ini dipandu oleh Antonius Alexander Tigor Sibarani selaku Chief Young Lawyers Committee sebagai moderator, diskusi ini juga menghadirkan jajaran pakar hukum senior dari Indonesia, termasuk Hendronoto Soesabdo, Founding Partner AFHS Law Firm, serta praktisi hukum internasional.
Antonius membuka sesi dengan penjelasan bagaimana kejahatan siber sudah menjadi isu global. Banyak negara kini bergerak cepat untuk merespons masalah ini termasuk negara-negara di Asia.
“Anda semua tahu bahwa crime saat ini adalah isu terbaru tidak hanya di Indonesia, tetapi juga di seluruh dunia,” ucap Antonius membuka sesi pemaparan.
Evolusi Modus Siber: Menembus Yurisdiksi, Menuntut Aturan yang Adaptif
Dalam pemaparannya, para narasumber menyoroti bagaimana pola kriminalitas siber telah berevolusi dari sekadar peretasan teknis menjadi skema rekayasa sosial (social engineering) yang sangat terstruktur. Hendronoto Soesabdo menekankan bahwa tantangan terbesar adalah kecepatan regulasi dalam mengimbangi alur kejahatan yang terus berganti modus.
Hal lain yang tidak kalah penting adalah batasan yuridis. Padahal di era teknologi sekarang ini pelaku kejahatan siber sudah lintas negara. “Serangan siber bisa terjadi dengan skema penjahat mungkin berada di negara A, mangsa mungkin berada di negara B, servernya mungkin berada di negara C, dan aset finansial mungkin berada di negara D. Ini melibatkan negara,” jelasnya
“Teknologi tanpa batas membutuhkan peraturan tanpa perbatasan. Bukannya bergantung pada tempat di mana jaringan pelaku kejahatan berada”.
Sementara itu, pandangan dari President of the Law Council of Australia, Madam Tania Wolff menggarisbawahi tentang aturan yang memberi akses berkeadilan, proporsional, dan memastikan hak asasi manusia terlindungi.
“Aturan hukum terhadap kejahatan siber harus agile, transparan, dan bisa dipercaya,” tegasnya.
Tania menjelaskan bagaimana pemerintah Australia merespons kejahatan siber. Saat ini strategi penanganan kejahatan siber bertransformasi menjadi sebuah kerangka kerja komprehensif yang bersandar pada lima pilar utama: legislasi, regulasi, institusi yang akuntabel, edukasi publik, dan tinjauan independen.
Dalam praktiknya, hukum pidana yang dirancang harus bersifat "netral teknologi"—artinya hukum memprioritaskan tindakan kejahatan pelaku, bukan mempermasalahkan platform atau aplikasi apa yang digunakan. Meski begitu, hukum juga harus tetap dinamis dan tanggap terhadap bahaya baru.
Hal ini dibuktikan dengan langkah tegas hukum Australia yang baru-baru ini mengkriminalisasi doxxing, mengingat kejahatan yang membongkar identitas pribadi ini kerap berujung pada penguntitan hingga pencurian identitas yang tidak bisa dijangkau oleh aturan hukum lama.
"Aturan hukum kami dirancang agar netral secara teknologi. Fokusnya ada pada apa yang dilakukan pelaku, bukan pada platform atau layanan yang digunakan. Ini memungkinkan penegak hukum mengatasi metode kejahatan baru menggunakan instrumen yang sudah ada dan menghindari celah hukum,” jelasnya.
Menjaga Batas: Regulasi Siber dan Hak Asasi Manusia
Di tengah urgensi pembentukan hukum siber yang tegas, President of the Malaysian Bar, Anand Raj, memberikan catatan kritis mengenai potensi benturan antara penegakan keamanan dan perlindungan Hak Asasi Manusia (HAM).
Anand menekankan bahwa setiap negara wajib menciptakan perlindungan hukum domestik yang konsisten dengan hukum HAM internasional, sebagaimana diamanatkan dalam Konvensi 2001 dan 2024. Kovenan tersebut memastikan bahwa regulasi siber tidak boleh membatasi hak asasi seperti kebebasan berpendapat, berkeyakinan, maupun hak berkumpul.
Mengutip pandangan dari Freedom Online Coalition, Anand mengingatkan bahaya dari pergeseran narasi keamanan. "Membenturkan privasi dan hak asasi manusia seolah-olah bertentangan dengan keamanan publik dan nasional tidak hanya menyesatkan, tetapi justru melemahkan keamanan dan kebebasan itu sendiri," tegasnya.
Sebagai langkah preventif yang esensial, Anand juga menekankan pentingnya edukasi dan literasi, mengingat 88 persen insiden siber ternyata bermula dari kelalaian manusia (human error). "Tidak ada yang bisa menggantikan pentingnya kesadaran, pelatihan, dan penerapan standar keamanan dari diri kita sendiri," tutupnya.
(RUL)