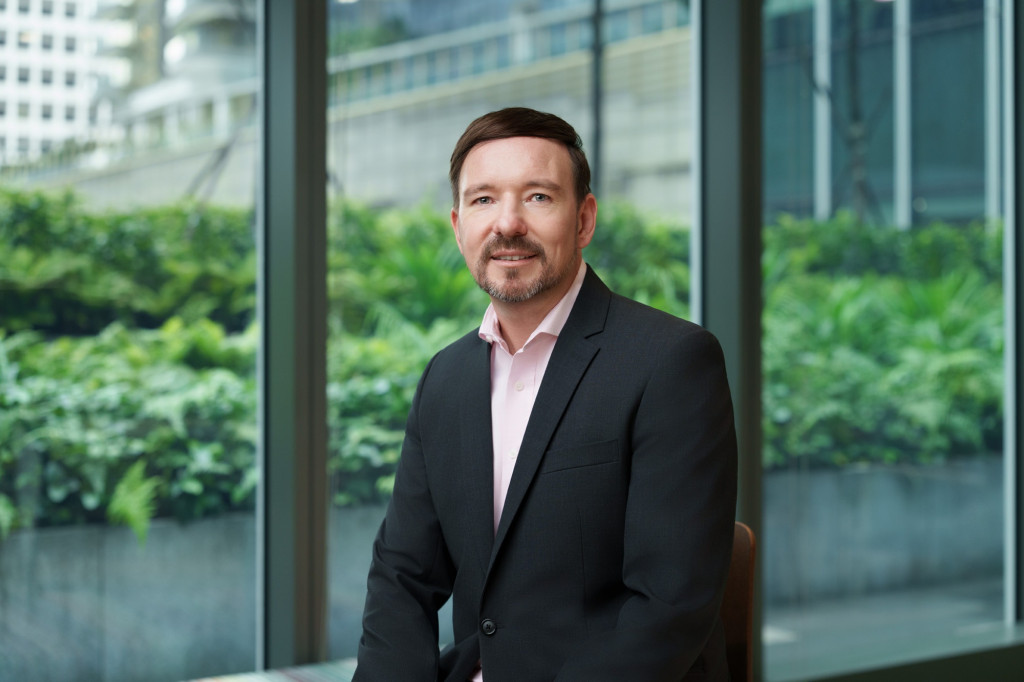
Head of Security Solutions Architecture APJC Amazon Web Services (AWS), Bryce Boland, mengungkapkan bahwa pada tahun 2018, rentang waktu yang dibutuhkan untuk mengeksploitasi celah keamanan rata-rata mencapai 2,3 tahun. Namun saat ini, berkat bantuan model AI berperforma tinggi, waktu eksploitasi tersebut menyusut menjadi sekitar 10 jam saja.
"Perkembangan model frontier telah mempercepat pengembangan eksploitasi celah keamanan, memungkinkan penggabungan beberapa celah sekaligus (attack chains), serta memperluas jangkauan serangan," ujar Bryce.
Akselerasi ancaman ini sejalan dengan lonjakan jumlah celah keamanan yang terdeteksi secara global. Sepanjang tahun lalu, tercatat ada 48.000 Common Vulnerabilities and Exposures (CVE) yang dipublikasikan, meningkat 20 persen secara tahunan. Tren tersebut kian meningkat tahun ini, dengan jumlah CVE melonjak dari sekitar 5.000 celah per bulan pada kuartal pertama menjadi sekitar 10.000 celah per bulan pada kuartal ketiga.
Tiga Perubahan Mendasar Risiko AI
Menurut AWS, terdapat tiga perbedaan utama yang membuat risiko keamanan siber di era AI berbeda dibanding masa lalu:1. Skala: Jika dahulu celah keamanan ditemukan satu per satu secara sekuensial, kini model AI berkinerja tinggi dapat membaca seluruh basis kode (codebase) secara bersamaan untuk menemukan banyak celah sekaligus.
2. Kecepatan: Otomatisasi AI memangkas waktu penemuan dan eksploitasi celah jauh lebih cepat dibandingkan pekerjaan manual oleh manusia.
3. Aksesibilitas: Dahulu eksploitasi tingkat tinggi hanya bisa dilakukan oleh kelompok peretas berpengalaman dengan keahlian khusus. Kini, teknologi AI yang mudah diakses memungkinkan berbagai pihak meluncurkan serangan berbahaya dengan lebih mudah.
Kondisi ini menimbulkan penumpukan celah bagi organisasi yang masih mengandalkan proses pembaruan keamanan manual berbasis bulanan. Kecepatan pembenahan yang lambat membuat sistem perusahaan rentan terekspos dalam durasi yang panjang.
Dampak Bisnis dan Strategi Perlindungan
Ancaman siber berbasis AI ini berdampak langsung pada operasi bisnis. Data menunjukkan bahwa 13 persen organisasi yang menggunakan AI telah mengalami insiden kebocoran data, dengan 97 persen di antaranya disebabkan oleh kelemahan pada kontrol akses AI. Hal ini mendorong perusahaan menyisihkan 10 hingga 12 persen dari total anggaran AI mereka khusus untuk aspek keamanan.Untuk menghadapi ancaman yang bergerak secepat mesin, tim pertahanan siber juga harus merespons dengan kecepatan setara. AWS merekomendasikan perusahaan untuk beralih dari audit keamanan berkala—seperti pemeriksaan tahunan atau triwulanan—menuju validasi berkelanjutan dan otomatisasi keamanan sejak tahap awal pengkodean.
Melalui teknologi berbasis agen otomatis seperti AWS Continuum, pengujian penetrasi, peninjauan kode, dan pemodelan ancaman dapat dilakukan secara berkesinambungan pada kecepatan mesin. Dengan pendekatan ini, celah keamanan dapat dideteksi dan diperbaiki sebelum aplikasi dioperasikan secara luas di lingkungan produksi.
"Kecepatan penemuan celah meningkat dan waktu pembuatan eksploitasi menyusut. Organisasi perlu memperbarui arsitektur dan proses keamanan mereka agar tidak tertinggal," pungkas Boland.