Jakarta: Perkembangan teknologi siber dan hadirnya frontier model kecerdasan buatan canggih seperti Claude Mythos membawa tantangan baru bagi keamanan tingkat perusahaan. Model AI tersebut mampu mengidentifikasi kerentanan perangkat lunak dan menganalisis jalur serangan kompleks dengan sangat cepat, sehingga memicu penumpukan kerentanan yang meningkat secara eksponensial.
Menanggapi tantangan tersebut, AWS mengumumkan kehadiran Continuum for code vulnerabilities, sebuah pendekatan keamanan baru yang dirancang untuk menangani seluruh siklus hidup kerentanan kode pada kecepatan mesin.
Layanan yang kini tersedia dalam tahap gated preview ini beralih dari model operasi tradisional—yang hanya mengumpulkan telemetri dan memantaunya di dasbor—menuju sistem operasional responsif berbasis telemetri, konteks, penalaran, dan tindakan nyata. AWS Continuum bersifat agnostik terhadap model AI, mengombinasikan berbagai frontier model sesuai keunggulannya masing-masing, serta siap mengintegrasikan model mumpuni terbaru di masa depan.
Continuum melakukan penalaran holistik terhadap lingkungan operasional pengguna. Analisis dilakukan dengan menggabungkan data terstruktur—seperti infrastruktur AWS, izin akses, topologi jaringan, dan kode pengguna—dengan data tidak terstruktur seperti dokumen operasional, komunikasi internal, serta profil risiko bisnis.
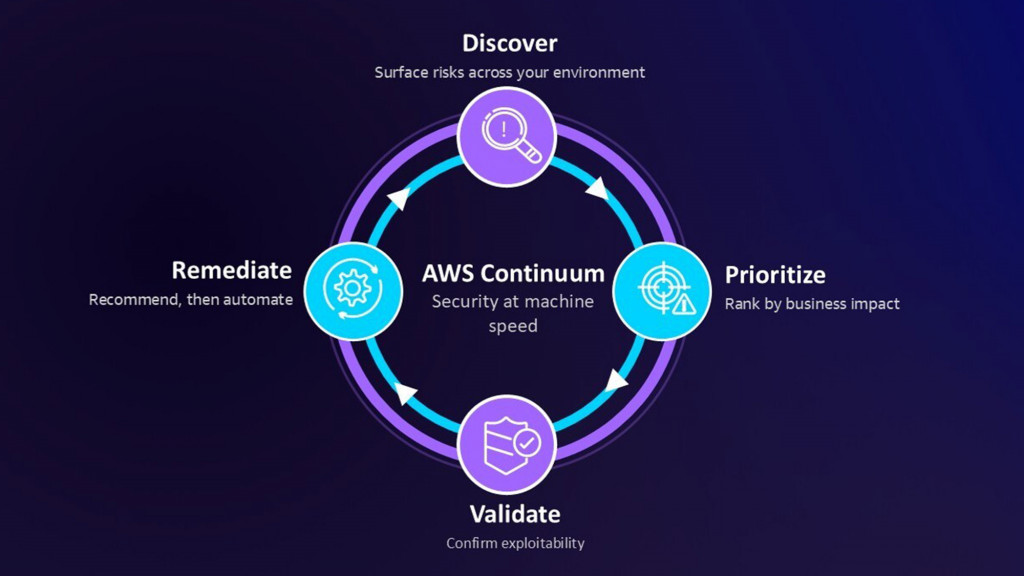
Dalam operasionalnya, AWS Continuum bekerja melalui empat fase utama yang saling terhubung. Fase pertama adalah penemuan. Sistem menyerap penumpukan kerentanan yang ada dan melakukan pemindaian menyeluruh untuk memetakan jalur serangan serta potensi risiko secara komprehensif. Selanjutnya masuk ke fase penentuan prioritas (prioritization) untuk mengevaluasi keterjangkauan komponen, posisi pada jalur produksi, dan tingkat dampak bisnis guna menyusun daftar penanganan berbasis bukti konkret.
Setelah prioritas ditentukan, sistem melanjutkan ke fase validasi (validation) untuk mengeliminasi potensi false positive dengan mereplikasi contoh eksploitasi di lingkungan terisolasi (sandbox) sebagai bukti nyata yang dapat direproduksi. Alur kerja ini diakhiri dengan fase mitigasi dan remediasi. Sistem memeriksa pertahanan yang ada lalu merekomendasikan tindakan konkret melalui penyesuaian jaringan, pembaruan kebijakan, atau perbaikan kode (code patch) lengkap dengan visibilitas blast radius dan opsi rollback.
Untuk memberikan kendali penuh kepada pengguna, AWS Continuum mengadopsi pendekatan penumbuhan kepercayaan bertahap. Pada tahap awal, sistem beroperasi dalam learn mode dengan keterlibatan manusia. Setelah tingkat kepatuhan dan keandalan teruji, pengguna dapat meningkatkan operasional ke enforce mode untuk mengotomatisasi tindakan remediasi secara mandiri berdasarkan profil risiko yang ditetapkan.
Selain penanganan kerentanan kode, AWS Continuum menyatukan berbagai kapabilitas utama seperti pemindaian kode (code scanning) dan uji penetrasi (pen testing). AWS juga meluncurkan fitur threat modeling berbasis format STRIDE untuk menghasilkan pemodelan ancaman otomatis dari dokumen desain maupun kode sumber.
Saat ini, AWS telah bekerja sama dengan pelanggan di sektor jasa keuangan, otomotif, dan teknologi. Organisasi yang ingin mencoba kapabilitas ini dapat mengajukan permohonan akses gated preview melalui portal resmi AWS Continuum.
FOLLOW US
Ikuti media sosial medcom.id dan dapatkan berbagai keuntungan