Jakarta: Ancaman keamanan siber kini menduduki peringkat teratas sebagai risiko bisnis terbesar, mengalahkan ancaman fisik seperti insiden kebakaran. Kecepatan dan kecanggihan hacker yang kini memanfaatkan Kecerdasan Buatan (AI) memaksa perusahaan di berbagai skala industri untuk segera memperbarui pertahanan siber mereka.
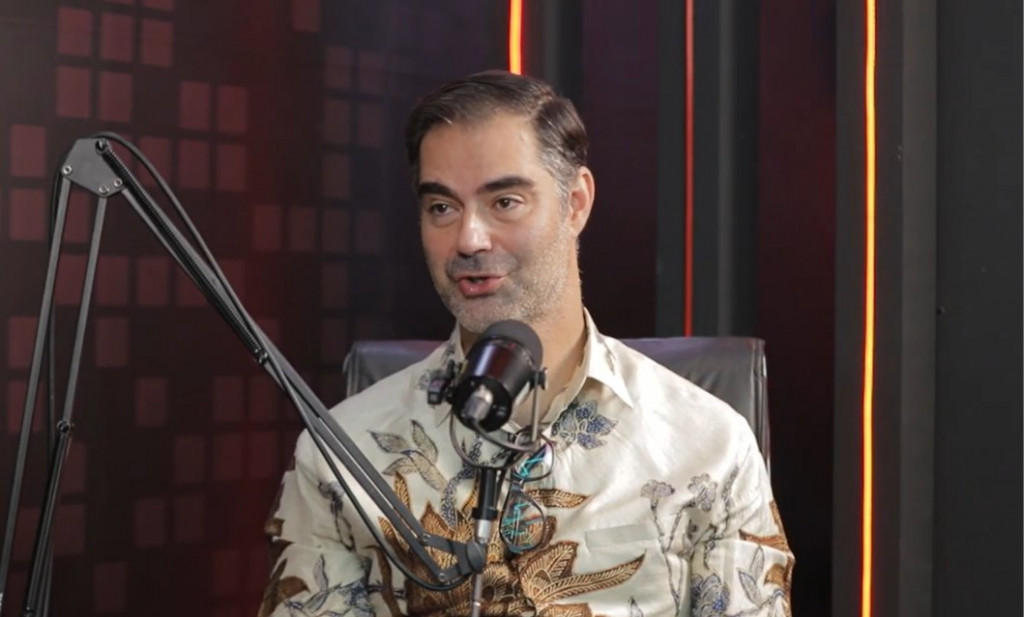
President Director ITSEC Asia Patrick Dannacher menegaskan bahwa lanskap keamanan siber telah berubah drastis. Ia mengungkapkan serangan tidak lagi dilakukan secara manual, melainkan sudah terotomatisasi penuh dan satset.
"Jika Anda tidak membawa AI ke dalam sistem pertahanan Anda, Anda tidak akan memenangkan perlombaan ini. Mengandalkan respons manual terhadap serangan sudah tidak berfungsi lagi," ujar Patrick.
Selain adopsi teknologi berbasis AI, kesiapan Sumber Daya Manusia (SDM) tetap menjadi faktor penentu. Patrick menyoroti bahwa kelalaian karyawan seperti penggunaan kata sandi lemah atau ketidaktahuan terhadap taktik phishing masih menjadi celah utama yang paling sering dieksploitasi oleh peretas. Oleh karena itu, perusahaan dituntut untuk tidak hanya berinvestasi pada perangkat lunak, tetapi juga melatih seluruh karyawan yang terhubung ke jaringan internal.
Pelatihan karyawan ini wajib diiringi dengan praktik operasional di lapangan melalui simulasi serangan siber atau cyber drill secara berkala.
"Semua orang tahu apa yang harus dilakukan saat alarm kebakaran berbunyi karena mereka rutin berlatih. Namun, berapa banyak simulasi siber yang sudah dilakukan perusahaan? Rata-rata nol. Latihan ini krusial untuk mengetahui cara memitigasi kebocoran dan mengisolasi risiko sedini mungkin," tambahnya.
Patrick mengingatkan bahwa tidak ada sistem pertahanan yang dijamin seratus persen aman. Perusahaan global dengan anggaran keamanan siber terbesar sekalipun tetap memiliki risiko kebobolan. Kunci utama ketahanan siber terletak pada seberapa cepat sebuah organisasi mampu mendeteksi intrusi, menahan serangan, dan memulihkan operasional bisnis mereka.
Sebagai langkah awal yang krusial, perusahaan sangat disarankan melakukan vulnerability assessment secara menyeluruh. Penilaian ini berfungsi untuk memetakan kelemahan sistem berdasarkan prioritas data paling sensitif perusahaan, sehingga investasi dan perbaikan keamanan siber bisa dieksekusi secara terarah dan terukur.
FOLLOW US
Ikuti media sosial medcom.id dan dapatkan berbagai keuntungan