Jakarta: Industri perbankan dan sektor jasa keuangan terus menghadapi ancaman siber yang kian kompleks di tengah pesatnya adopsi teknologi kecerdasan buatan (artificial intelligence/AI). Meskipun lembaga keuangan umumnya memiliki alokasi anggaran teknologi informasi yang masif serta sistem pengawasan yang ketat, likuiditas dana yang besar dan luasnya permukaan serangan menjadikannya target paling rentan terhadap kejahatan digital.
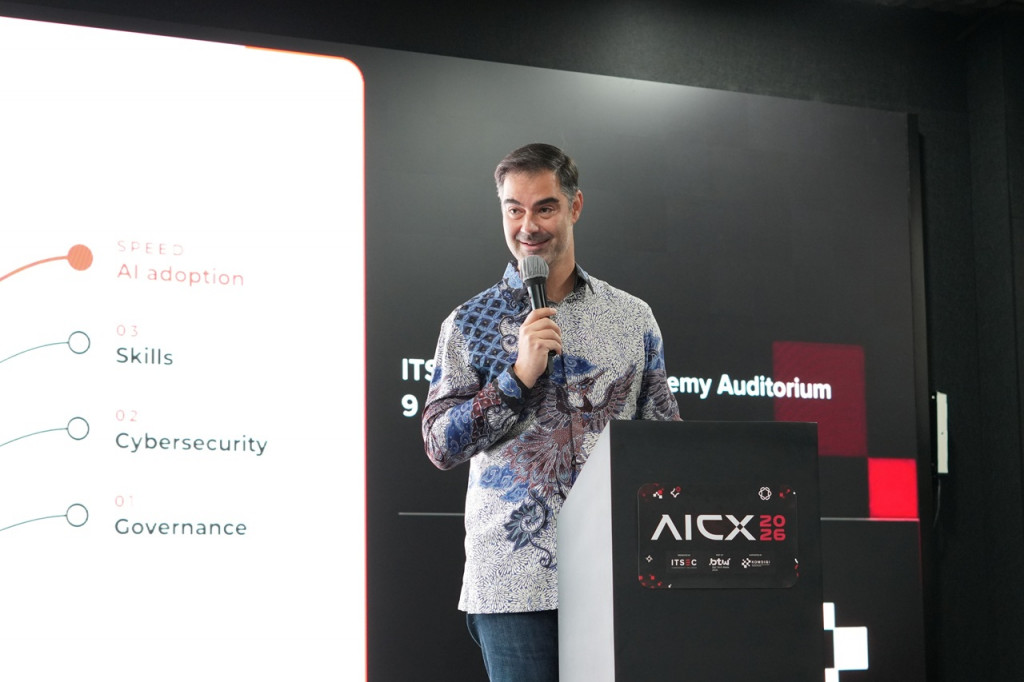
Presiden Direktur ITSEC Asia Patrick Dannacher menjelaskan bahwa motif utama peretasan perbankan pada dasarnya tidak berubah, yakni mengincar perputaran dana. Namun, pola kejahatan tersebut kini telah berevolusi dari aksi konvensional menjadi serangan digital yang terstruktur.
Ekosistem perbankan modern mengoperasikan jaringan yang sangat kompleks, mulai dari sistem inti perbankan (core banking), ribuan staf operasional, hingga jutaan nasabah yang mengakses layanan finansial melalui perangkat seluler. Kerentanan ini kian nyata menyusul insiden peretasan yang melanda berbagai institusi keuangan, termasuk kasus kebocoran data di dalam negeri hingga serangan siber berbasis AI pada bank-bank besar di kawasan Asia baru-baru ini.
"Bank memiliki banyak pengguna, banyak nasabah, memiliki berbagai cabang, sistem perbankan inti (core banking), dan sebagainya. Pengaturan operasional yang dijalankan bank sangat kompleks, dan mereka mempekerjakan ratusan bahkan ribuan karyawan," jelas Patrick.
Kondisi tersebut diperparah oleh pemanfaatan teknologi AI oleh para peretas. Patrick menyoroti bahwa pelaku kejahatan kini tidak lagi bekerja secara manual di balik laptop. Mereka melatih agen AI untuk mengotomatisasi pemindaian kerentanan sistem dan melancarkan serangan selama 24 jam sehari tanpa henti. Dampaknya, satu penyerang dapat menargetkan banyak entitas institusi dan ribuan individu sekaligus dengan biaya yang relatif murah serta tanpa hambatan birokrasi pengadaan perangkat lunak.
Berdasarkan dinamika tersebut, ancaman yang paling dominan di sektor perbankan saat ini terbagi menjadi dua ranah utama. Ranah pertama adalah serangan ransomware yang berupaya melumpuhkan infrastruktur data institusi perbankan. Sementara itu, ranah kedua adalah serangan rekayasa sosial atau phishing berbasis AI yang menyasar para nasabah perbankan secara personal.
Menghadapi gelombang serangan otomatis tersebut, perbankan dinilai tidak lagi bisa bertumpu pada mekanisme pertahanan konvensional. Sistem pertahanan siber mutlak harus mengadopsi teknologi AI defensif guna mengimbangi kecepatan serangan penyerang. Integrasi antara AI dan keamanan siber menjadi kebutuhan mendesak; pemanfaatan AI tanpa pertahanan siber yang mumpuni akan memicu risiko bisnis besar, sedangkan keamanan siber tanpa dukungan AI tidak akan sanggup menandingi ancaman modern.
Di samping adopsi teknologi, faktor manusia tetap diposisikan sebagai mata rantai terlemah sekaligus benteng terkuat dalam ekosistem digital. Secanggih apa pun sistem keamanan yang dibangun, pintu masuk peretasan kerap bersumber dari kelalaian staf internal atau kepanikan pengguna saat menghadapi manipulasi informasi, sehingga program literasi dan pelatihan keamanan digital wajib dijalankan secara berkesinambungan.
Tantangan resiliensi dan tata kelola keamanan sektor perbankan ini menjadi salah satu fokus pembahasan dalam forum Artificial Intelligence & Cybersecurity Experience (AICX) 2026, yang diselenggarakan sebagai bagian dari festival Bali Tech Week. Agenda ini mempertemukan regulator seperti Kementerian Komunikasi dan Digital (Komdigi) serta Otoritas Jasa Keuangan (OJK) dengan pelaku perbankan nasional, termasuk Bank Rakyat Indonesia (BRI), guna memperkuat kepatuhan terhadap Undang-Undang Pelindungan Data Pribadi (UU PDP) serta merumuskan strategi bersama dalam memitigasi kebocoran data nasabah.
FOLLOW US
Ikuti media sosial medcom.id dan dapatkan berbagai keuntungan