Jakarta: ITSec merilis riset threat intelligence terbaru mengenai pola operasi ransomware. Hasil temuan yang dituangkan dalam whitepaper bertajuk From Sample to Signal: Uncovering the GodDamn Ransomware Operation ini memaparkan bahwa ancaman ransomware merupakan rangkaian aktivitas peretasan yang berkembang jauh sebelum korban mendeteksi file terenkripsi.
Riset terhadap GodDamn Ransomware mengidentifikasi berbagai sinyal awal serangan yang kerap diabaikan sebelum enkripsi dimulai. Sinyal-sinyal tersebut meliputi eksekusi kode mencurigakan, perubahan pada Registry dan service sistem, pemindaian Address Resolution Protocol (ARP), probing Server Message Block (SMB), modifikasi file dalam volume besar, hingga pembuatan ransom note. Sampel yang diteliti juga menunjukkan kemampuan pemrosesan dan enkripsi pada lingkungan sistem operasi Windows maupun Linux.
Dalam salah satu kasus insiden yang dikaji, aktivitas penyerang sebelum tahap eksekusi ransomware mencakup penggunaan akses jarak jauh, pengumpulan kredensial, pemetaan jaringan, dan pergerakan lateral. Sedikitnya sepuluh host dalam jaringan telah terdampak sebelum tahap deployment ransomware secara penuh dijalankan.
President Director ITSEC Asia, Patrick Dannacher, menegaskan bahwa organisasi dan pelaku industri harus mengubah pandangan terhadap ancaman ransomware. Menurutnya, ransomware perlu dipahami sebagai sebuah proses intrusi yang berkelanjutan, bukan sekadar perangkat lunak perusak (malware) yang mengenkripsi file.
"Ransomware sering kali baru terlihat ketika file sudah terenkripsi dan operasional mulai terganggu. Padahal sebelum itu, penyerang bisa saja sudah memperoleh akses, mengumpulkan kredensial, dan bergerak di dalam jaringan. Karena itu, kemampuan mendeteksi aktivitas yang tidak wajar sejak tahap awal menjadi sangat krusial," ujar Patrick.
Selain temuan internal, riset ini mencatat penggunaan PoisonX, sebuah malicious kernel driver yang dimanfaatkan penyerang untuk mengganggu proses produk keamanan endpoint sebelum enkripsi dimulai.
Temuan ini diklasifikasikan sebagai Reported karena berasal dari investigasi eksternal. Dalam metodologinya, ITSEC Asia membedakan setiap data menjadi Observed, Reported, dan Assessed agar tidak melakukan generalisasi berlebihan atas satu sampel atau insiden.
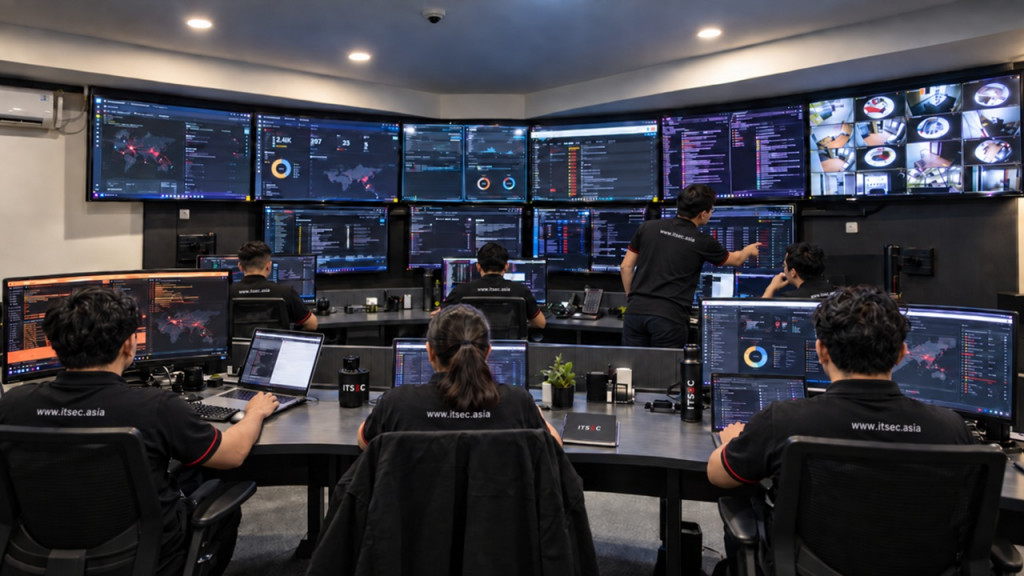
Atas hasil penelitian ini, mereka merekomendasikan organisasi untuk memperkuat behavioral detection, visibilitas pada endpoint dan jaringan, serta perlindungan infrastruktur cadangan (backup and recovery). Tim keamanan siber diimbau untuk memantau aktivitas seperti akses jarak jauh yang tidak biasa, SMB probing, pergerakan lateral, dan perubahan file volume tinggi.
"Semakin cepat organisasi dapat menghubungkan sinyal dari identitas, endpoint, dan jaringan, semakin besar kesempatan untuk menghentikan serangan sebelum mencapai sistem yang lebih kritis. Fokus pertahanan perlu bergeser dari sekadar mencari indikator malware menjadi memahami perilaku yang muncul sepanjang rangkaian serangan," tambah Patrick.
Sebagai informasi, PT ITSec Asia Tbk merupakan perusahaan keamanan siber publik yang didukung oleh lebih dari 300 ahli profesional di Indonesia, Singapura, Australia, dan Mauritius. Perusahaan ini terverifikasi oleh BSSN, memegang sertifikasi ISO 27001, ISO 9001, ISO 14001, serta merupakan anggota resmi CREST. ITSec Asia juga mengembangkan platform pemantauan keamanan siber real-time buatan lokal bernama IntelliBroń.
FOLLOW US
Ikuti media sosial medcom.id dan dapatkan berbagai keuntungan