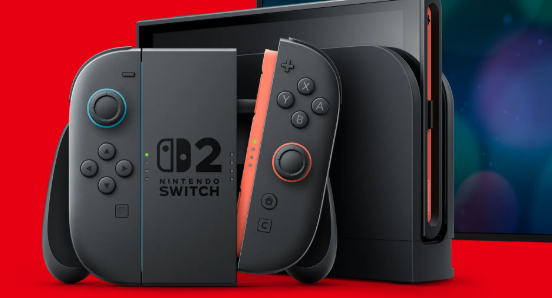
Exploit terbatas tersebut memungkinkan pengguna untuk memasang modifikasi game, menginstal perangkat lunak buatan komunitas (homebrew), mengunduh berkas simpanan (save files), hingga mencadangkan (dump) seluruh firmware sistem secara penuh ke komputer (PC).
Mekanisme Peretasan Sistem Berkas Konsol
Berdasarkan peretas hexkyz yang dibagikan oleh akun x65943 di forum GBAtemp, celah keamanan ini bekerja dengan cara membebani (overloading) sistem berkas dan memori konsol. Akses yang didapat memungkinkan peretas menembus binari di bawah level-KIP pada sistem operasi perangkat.Dampaknya, peretas dapat mengunduh serta mengekstrak berkas di dalam game secara langsung ke PC untuk modifikasi lebih lanjut. Karena metode dan langkah aktivasi celah ini telah ditemukan, peretas diprediksi dapat memicu exploit serupa menggunakan aplikasi lain di luar SmileBASIC.
Ancaman Emulasi dan Pembajakan Game
Penemuan ini menjadi langkah awal yang membuka pemeriksaan lebih mendalam terkait sistem kerja internal konsol. Akses ekstraksi game secara penuh (full game dumps) ini berpotensi besar membuka pintu bagi praktik emulasi, rekayasa balik (reverse-engineering), hingga pembajakan game-game Nintendo Switch 2 di masa mendatang.Kondisi ini kian memprihatinkan karena proses peretasan kini dibantu oleh sistem AI. Sejumlah CEO perusahaan AI bahkan telah memperingatkan bahwa perlindungan perangkat lunak dari ancaman peretasan mungkin akan menjadi hal yang makin sulit dilakukan di masa depan.
(Nur Aldiansyah Amirulloh)